Domain teilnehmeranschlussleitung.de kaufen?
Wir ziehen mit dem Projekt
teilnehmeranschlussleitung.de um.
Sind Sie am Kauf der Domain
teilnehmeranschlussleitung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain teilnehmeranschlussleitung.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
LAN Kabel Netzwerk Internet Verbindung CAT 5 RJ 45 Stecker 2-fach geschirmt grau Wentronic 50878Beschreibung CAT 5e Netzwerkkabel mit doppelt geschirmten Twisted-Pair-Kabel, paarfolge nach EIA/TIA 568, angespitzter Knickschutzhülle und vergoldeten Kontaktflächen. Geeignet für alle Patchfelder. Details • Länge: 20,0m • Farbe: grau • Standard: CAT 5e • Schirmungsmaß: SF/UTP • Innenleiter: 4x2xAWG 26/7 CCA • Isolierung: PVC Länge: 20,0m Farbe: grau Standard: CAT 5e Schirmungsmaß: SF/UTP Innenleiter: 4x2xAWG 26/7 CCA7,90 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
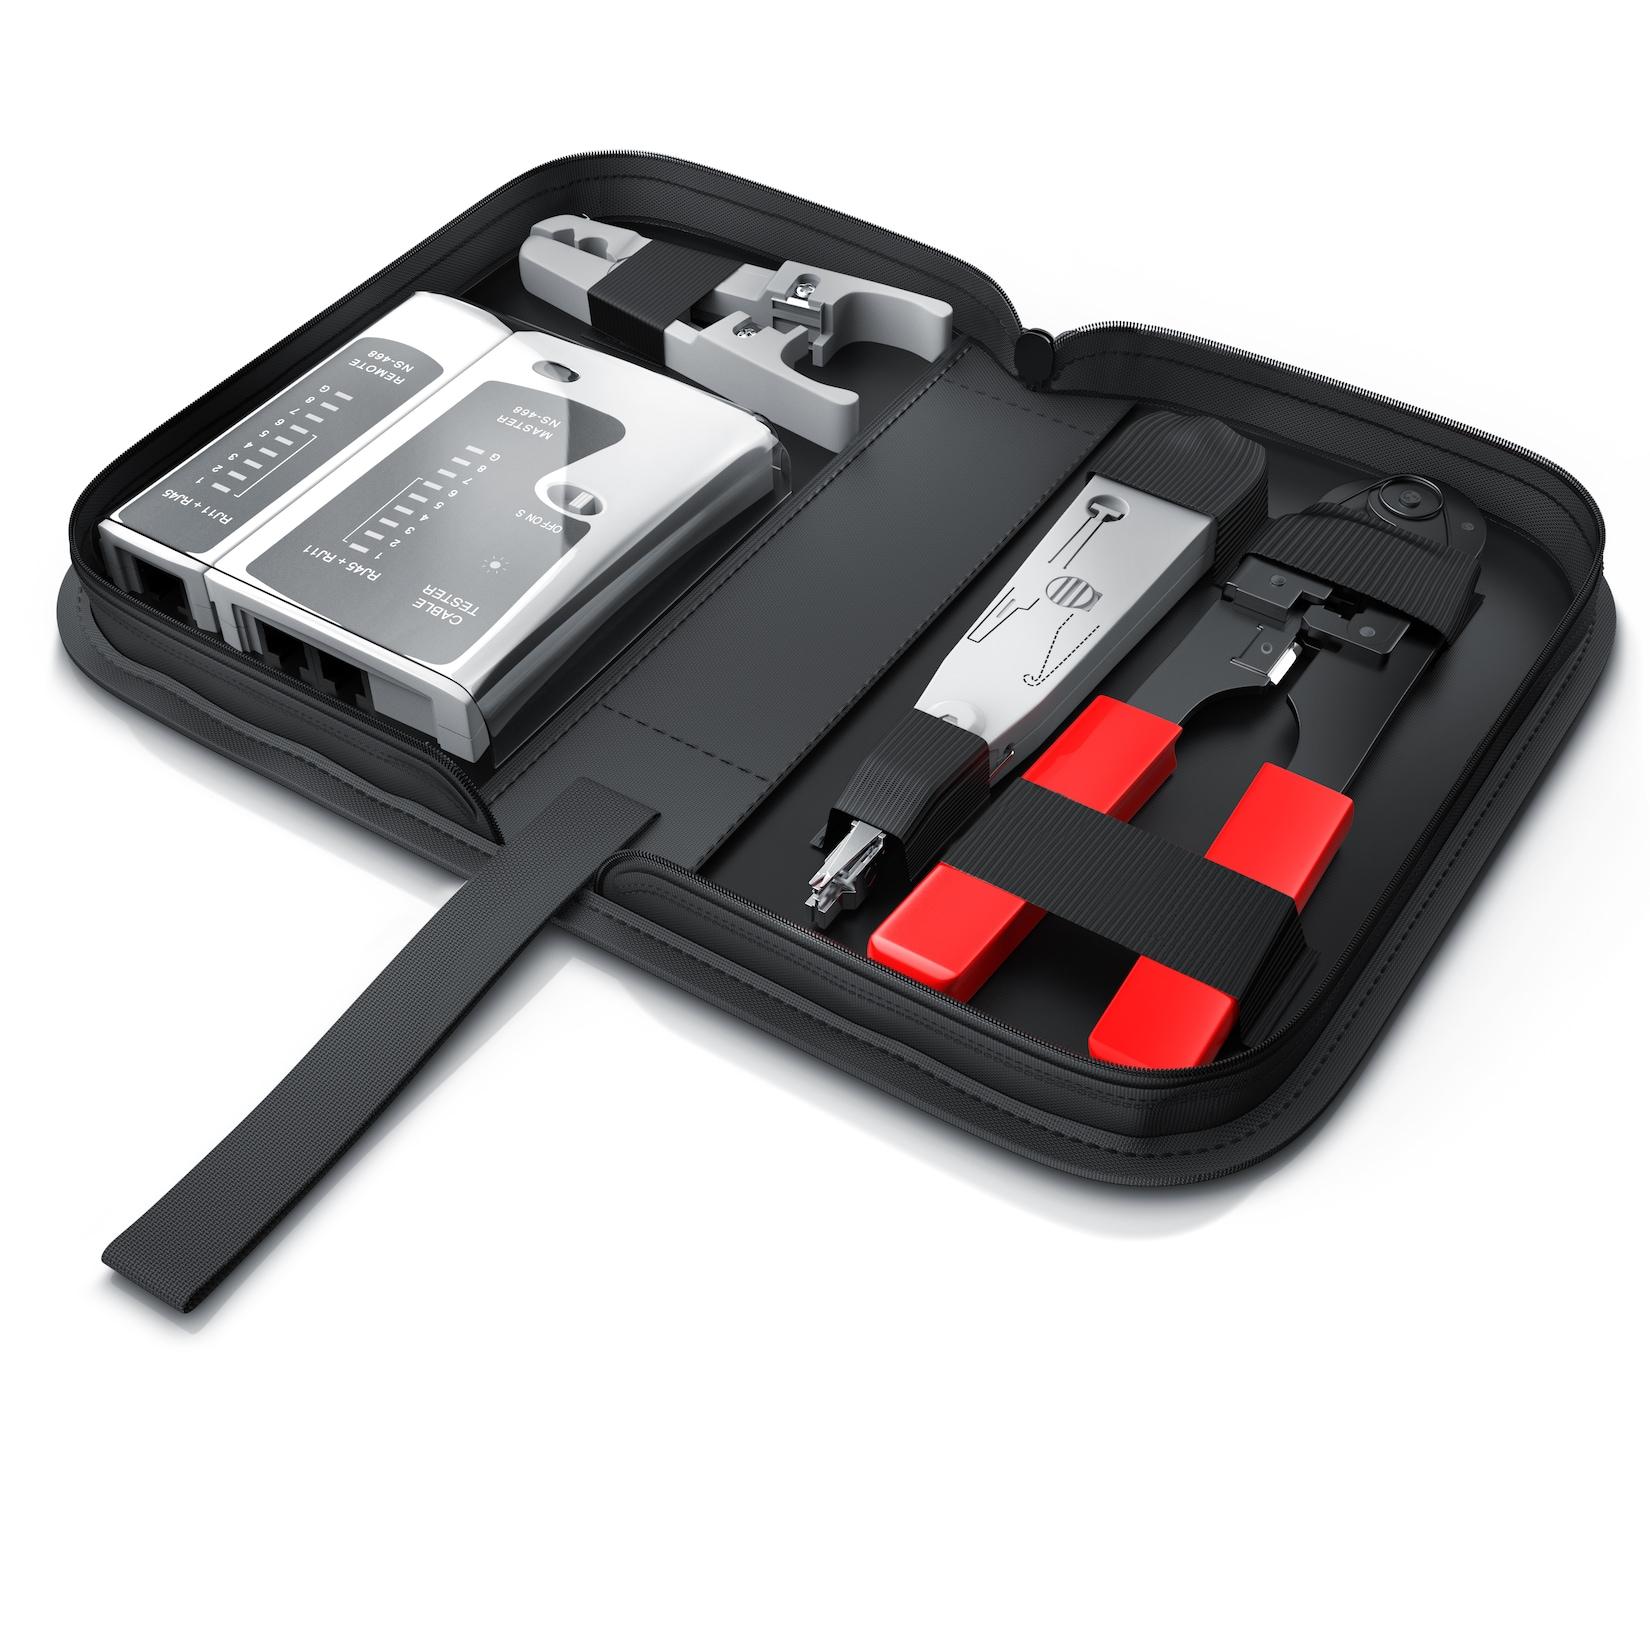
CSL Netzwerk Kabeltester für RJ45-/RJ11-Kabel geeignet für Telefon & Netzwerk / inkl. ZubehörSpüren Sie fehlerhafte RJ45- und RJ11-Kabel schnell und zuverlässig auf! Mit diesem CSL Netzwerk-Kabeltester im Vorteils-Kit können Sie Ihre Netzwerk- oder ISDN-Kabel auf ihre Belegung überprüfen. Der Tester besteht aus einer Haupt- und Remoteeinheit m24,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Blockketten-Technologie. Die Verbindung zwischen der Blockkettentechnologie und dem Internet der Dinge, Taschenbuch von Andrej Kirilichew, BoD - BooksBlockketten-technologie. Die Verbindung Zwischen Der Blockkettentechnologie Und Dem Internet Der Dinge, Taschenbuch Von Andrej Kirilichew, Bod - Books On Demand, 978-620-2-70709-1, Seitenanzahl: 5226,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Wie kann ich meinen Kabel-Internet-Anschluss auf eine andere Leitung umstellen?
Um Ihren Kabel-Internet-Anschluss auf eine andere Leitung umzustellen, müssen Sie sich an Ihren Internetanbieter wenden. Sie sollten ihnen mitteilen, dass Sie den Anschluss auf eine andere Leitung umstellen möchten und sie werden Ihnen mitteilen, ob dies möglich ist und welche Schritte erforderlich sind. Möglicherweise müssen Sie einen Technikertermin vereinbaren, um die Umstellung durchzuführen. **
-
Wer repariert Telefon Leitung?
"Wer repariert Telefonleitung?" ist eine Frage, die sich auf Fachleute bezieht, die für die Reparatur von Telefonleitungen zuständig sind. In der Regel sind es Techniker oder Elektriker, die über das nötige Know-how und die Ausrüstung verfügen, um defekte Telefonleitungen zu reparieren. Diese Fachleute können sowohl von Telekommunikationsunternehmen als auch von unabhhängigen Dienstleistern beauftragt werden, um Probleme mit der Telefonleitung zu beheben. Es ist wichtig, bei Problemen mit der Telefonleitung schnell einen Experten zu kontaktieren, um eine reibungslose Kommunikation sicherzustellen. **


Welche Kabel verwendet man für die Unterputzverlegung von Telefon-Internet?
Für die Unterputzverlegung von Telefon-Internet-Kabeln verwendet man in der Regel Twisted-Pair-Kabel, auch bekannt als Ethernet-Kabel oder LAN-Kabel. Diese Kabel bestehen aus mehreren verdrillten Kupferadern und werden für die Übertragung von Daten und Telefonie verwendet. Es gibt verschiedene Kategorien von Twisted-Pair-Kabeln, wie z.B. Cat5e, Cat6 oder Cat7, die jeweils unterschiedliche Übertragungsgeschwindigkeiten und Abschirmungen bieten. **
Wie lautet der Anschluss für Internet und Fernsehen per Kabel?
Der Anschluss für Internet und Fernsehen per Kabel wird in der Regel als Koaxialkabel bezeichnet. Es handelt sich um ein dickes, rundes Kabel mit einem Schraubanschluss, das in die entsprechenden Buchsen am TV-Gerät oder am Modem eingesteckt wird. Das Koaxialkabel überträgt sowohl das TV-Signal als auch das Internet-Signal über eine einzige Leitung. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rugenstein, Kai: ÜbertragungÜbertragung , In den Vorstellungen darüber, was Übertragung ist und wie es mit ihr umzugehen gilt, zeigen sich deutlicher als bei jedem anderen psychoanalytischen Konzept die Positionen zu Grundfragen der psychodynamischen Theorie und Praxis. Inwieweit ist die analytische Beziehung eine bloße Wiederholung von Vergangenem, eine geheimnisvolle Kommunikation von Unbewusst zu Unbewusst, eine aufgabenorientierte Zusammenarbeit, eine reale Neuerfahrung oder etwas ganz Anderes? Kai Rugenstein stellt die einflussreichsten Modelle von Übertragung und Gegenübertragung vor und entwickelt in Orientierung an der intersubjektiven Triebtheorie Jean Laplanches ein zeitgemäßes Verständnis verschiedener Übertragungsphänomene. Abschließend widmet sich der Autor konkreten Fragen der Behandlungstechnik und regt Leserinnen und Leser mit klinischen Beispielen dazu an, selbst eine Übertragung zu vollziehen: einen Transfer des vermittelten Wissens in die eigene Praxis. , Kennzeichenhalterungen > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Analyse der Psyche und Psychotherapie##, Autoren: Rugenstein, Kai, Seitenzahl/Blattzahl: 140, Keyword: Analyse der Psyche; Behandlungstechnik; Einführung; Freud; Gegenübertragung; Geschichte der Psychoanalyse; Grundlagenwissen; Jean Laplanche; Psychoanalyse; Psychodynamische Psychotherapie; Reihe; Tiefenpsychologie; tiefenpsychologisch fundierte Psychotherapie; Übertragung; Übertragungskonzept, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychologie / Emotionen, Sexualität~Psychologie / Person, Persönlichkeit, Ich-Psychologie~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie~Hilfe / Lebenshilfe~Lebenshilfe, Fachkategorie: Psychoanalyse (Freud)~Psychologie: Emotionen~Das Selbst, das Ich, Identität und Persönlichkeit~Ratgeber, Sachbuch: Psychologie, Warengruppe: TB/Psychologie/Allgemeines, Lexika, Fachkategorie: Psychotherapie, allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Psychosozial Verlag GbR, Verlag: Psychosozial Verlag GbR, Verlag: Psychosozial-Verlag GmbH & Co. KG, Länge: 200, Breite: 119, Höhe: 12, Gewicht: 196, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,22,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LAN Kabel Netzwerk Internet Verbindung CAT 5 RJ 45 Stecker 2-fach geschirmt grau Wentronic 50878Beschreibung CAT 5e Netzwerkkabel mit doppelt geschirmten Twisted-Pair-Kabel, paarfolge nach EIA/TIA 568, angespitzter Knickschutzhülle und vergoldeten Kontaktflächen. Geeignet für alle Patchfelder. Details • Länge: 20,0m • Farbe: grau • Standard: CAT 5e • Schirmungsmaß: SF/UTP • Innenleiter: 4x2xAWG 26/7 CCA • Isolierung: PVC Länge: 20,0m Farbe: grau Standard: CAT 5e Schirmungsmaß: SF/UTP Innenleiter: 4x2xAWG 26/7 CCA7,90 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
Ähnliche Suchbegriffe für Botnet
-
CSL Netzwerk Kabeltester für RJ45-/RJ11-Kabel geeignet für Telefon & Netzwerk / inkl. ZubehörSpüren Sie fehlerhafte RJ45- und RJ11-Kabel schnell und zuverlässig auf! Mit diesem CSL Netzwerk-Kabeltester im Vorteils-Kit können Sie Ihre Netzwerk- oder ISDN-Kabel auf ihre Belegung überprüfen. Der Tester besteht aus einer Haupt- und Remoteeinheit m24,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Blockketten-Technologie. Die Verbindung zwischen der Blockkettentechnologie und dem Internet der Dinge, Taschenbuch von Andrej Kirilichew, BoD - BooksBlockketten-technologie. Die Verbindung Zwischen Der Blockkettentechnologie Und Dem Internet Der Dinge, Taschenbuch Von Andrej Kirilichew, Bod - Books On Demand, 978-620-2-70709-1, Seitenanzahl: 5226,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dsit DANICOM CAT5e Internet Junction Box (Netzwerk Zubehör), Zubehör NetzwerkKaputte Netzwerkkabel können mit Hilfe dieses Gerätes wieder repariert werden. Eine andere Möglichkeit ist eine Verlängerung von einem Kabel. Kabel werden mit einer LSA Anschlussbox verbunden. RJ11 und RJ45 Stecker sind hierdurch überflüssig.31,26 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich meinen Kabel-Internet-Anschluss auf eine andere Leitung umstellen?
Um Ihren Kabel-Internet-Anschluss auf eine andere Leitung umzustellen, müssen Sie sich an Ihren Internetanbieter wenden. Sie sollten ihnen mitteilen, dass Sie den Anschluss auf eine andere Leitung umstellen möchten und sie werden Ihnen mitteilen, ob dies möglich ist und welche Schritte erforderlich sind. Möglicherweise müssen Sie einen Technikertermin vereinbaren, um die Umstellung durchzuführen. **
-
Wer repariert Telefon Leitung?
"Wer repariert Telefonleitung?" ist eine Frage, die sich auf Fachleute bezieht, die für die Reparatur von Telefonleitungen zuständig sind. In der Regel sind es Techniker oder Elektriker, die über das nötige Know-how und die Ausrüstung verfügen, um defekte Telefonleitungen zu reparieren. Diese Fachleute können sowohl von Telekommunikationsunternehmen als auch von unabhhängigen Dienstleistern beauftragt werden, um Probleme mit der Telefonleitung zu beheben. Es ist wichtig, bei Problemen mit der Telefonleitung schnell einen Experten zu kontaktieren, um eine reibungslose Kommunikation sicherzustellen. **
-
Welche Kabel verwendet man für die Unterputzverlegung von Telefon-Internet?
Für die Unterputzverlegung von Telefon-Internet-Kabeln verwendet man in der Regel Twisted-Pair-Kabel, auch bekannt als Ethernet-Kabel oder LAN-Kabel. Diese Kabel bestehen aus mehreren verdrillten Kupferadern und werden für die Übertragung von Daten und Telefonie verwendet. Es gibt verschiedene Kategorien von Twisted-Pair-Kabeln, wie z.B. Cat5e, Cat6 oder Cat7, die jeweils unterschiedliche Übertragungsgeschwindigkeiten und Abschirmungen bieten. **
-
Wie lautet der Anschluss für Internet und Fernsehen per Kabel?
Der Anschluss für Internet und Fernsehen per Kabel wird in der Regel als Koaxialkabel bezeichnet. Es handelt sich um ein dickes, rundes Kabel mit einem Schraubanschluss, das in die entsprechenden Buchsen am TV-Gerät oder am Modem eingesteckt wird. Das Koaxialkabel überträgt sowohl das TV-Signal als auch das Internet-Signal über eine einzige Leitung. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.